Domain secured-server.de kaufen?
Wir ziehen mit dem Projekt
secured-server.de um.
Sind Sie am Kauf der Domain
secured-server.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain secured-server.de kaufen?
Wie können Proxy-Server in den Bereichen Netzwerksicherheit, Datenschutz und Zugriffskontrolle eingesetzt werden?
Proxy-Server können in der Netzwerksicherheit eingesetzt werden, indem sie als Zwischenstation zwischen dem internen Netzwerk und dem Internet fungieren, um Angriffe abzuwehren und die Identität des internen Netzwerks zu verbergen. Im Bereich Datenschutz können Proxy-Server verwendet werden, um die Privatsphäre der Benutzer zu schützen, indem sie deren IP-Adresse verbergen und den Zugriff auf bestimmte Websites oder Inhalte filtern. Darüber hinaus ermöglichen Proxy-Server eine Zugriffskontrolle, indem sie den Zugriff auf bestimmte Websites oder Dienste basierend auf Richtlinien und Berechtigungen steuern und überwachen. Durch die Verwendung von Proxy-Servern können Unternehmen auch den Datenverkehr überwachen und protokollieren, um die Einhaltung von Richtlinien und Vorschriften **
Wie können Proxy-Server in den Bereichen Netzwerksicherheit, Datenschutz und Zugriffskontrolle eingesetzt werden?
Proxy-Server können in der Netzwerksicherheit eingesetzt werden, um den Datenverkehr zu überwachen und potenziell schädliche Inhalte zu blockieren. Sie können auch dazu verwendet werden, sensible Daten zu verschlüsseln und so die Privatsphäre der Benutzer zu schützen. Darüber hinaus ermöglichen Proxy-Server eine granulare Zugriffskontrolle, indem sie den Zugriff auf bestimmte Websites oder Dienste beschränken. Durch die Zwischenschaltung eines Proxy-Servers können Unternehmen auch die Internetnutzung ihrer Mitarbeiter überwachen und steuern. **

Ähnliche Suchbegriffe für DHV-Der-Fall-von
Top-Angebote
Produkte zum Begriff DHV-Der-Fall-von:
-
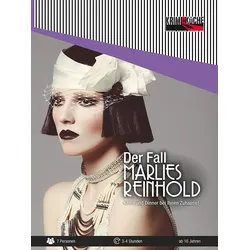
Der Fall Marlies Reinhold (Krimi-Küche)Der Fall Marlies Reinhold Die mörderische Berliner Luft der Zwanziger Jahre! Die letzte Klappe ist gefallen: "Der laue Bengel" ist im Kasten!Star-Produzent Erich Gabelsbach hat zu diesm Anlass Promnenz und Presse zu einem feierlichen Dinner in die Kulissen geladen. Alle Gäste sind bereits zu Tisch -...19,07 €*Versand: 3,90 €Sichere Weiterleitung zum Anbieter
-
Blockt die Windows Firewall den Server?
Es ist möglich, dass die Windows Firewall den Zugriff auf den Server blockiert, wenn die entsprechenden Firewall-Regeln nicht richtig konfiguriert sind. Es ist wichtig, sicherzustellen, dass die Firewall so eingestellt ist, dass der Zugriff auf den Server erlaubt ist, indem die richtigen Ports und Protokolle freigegeben werden. Wenn die Firewall den Zugriff blockiert, können keine Verbindungen zum Server hergestellt werden. **
-
Was sind die Vorteile eines gültigen Server-Zertifikats für die Sicherheit und Authentifizierung von Websites?
Ein gültiges Server-Zertifikat verschlüsselt die Datenübertragung zwischen dem Server und dem Browser, was die Sicherheit der Website erhöht. Es stellt sicher, dass die Website authentisch ist und nicht gefälscht wurde, was das Vertrauen der Benutzer stärkt. Ein gültiges Server-Zertifikat hilft auch dabei, Man-in-the-Middle-Angriffe zu verhindern und die Integrität der übertragenen Daten zu gewährleisten. **
-
Warum ist die Verwendung eines Server-Zertifikats für die Sicherheit und Verschlüsselung von Online-Datenübertragungen wichtig?
Ein Server-Zertifikat gewährleistet die Authentizität des Servers, sodass Benutzer sicher sein können, dass sie mit dem richtigen Server verbunden sind. Durch die Verschlüsselung der Datenübertragung mit dem Zertifikat werden die Daten vor unbefugtem Zugriff geschützt. Die Verwendung eines Server-Zertifikats ist daher entscheidend, um die Vertraulichkeit und Integrität der Online-Datenübertragungen zu gewährleisten. **
-
Wie kann die Sicherheit einer Remote-Verbindung zwischen einem Client und einem Server gewährleistet werden, insbesondere in Bezug auf die Authentifizierung und Verschlüsselung von Daten, unabhängig von der verwendeten Technologie oder Plattform?
Die Sicherheit einer Remote-Verbindung kann durch die Implementierung von starken Authentifizierungsmethoden wie Zwei-Faktor-Authentifizierung oder Public-Key-Infrastruktur gewährleistet werden. Zusätzlich sollte eine sichere Verschlüsselungstechnologie wie SSL/TLS oder VPN verwendet werden, um die Daten während der Übertragung zu schützen. Es ist wichtig, regelmäßige Sicherheitsupdates und Patches für die verwendete Technologie oder Plattform zu installieren, um potenzielle Sicherheitslücken zu schließen. Darüber hinaus sollte eine starke Firewall und Intrusion Detection Systeme eingerichtet werden, um unerwünschte Zugriffe auf die Verbindung zu verhindern. **

Ist es mit Sicherheit dann der Fall?
Es ist schwierig, absolute Sicherheit in vielen Situationen zu gewährleisten. Es hängt von den Umständen und den verfügbaren Informationen ab. Es ist wichtig, alle relevanten Faktoren zu berücksichtigen und eine fundierte Entscheidung zu treffen. **
Was sind die wichtigsten Aspekte der Schlüsselsicherheit, die bei der Verschlüsselung von Daten, der Authentifizierung von Benutzern und dem Schutz von vertraulichen Informationen in den Bereichen der Informationstechnologie, der Cybersicherheit und der Netzwerksicherheit zu berücksichtigen sind?
Die wichtigsten Aspekte der Schlüsselsicherheit sind die Erzeugung von sicheren Schlüsseln, die sichere Speicherung und Verwaltung von Schlüsseln, die regelmäßige Aktualisierung von Schlüsseln und die sichere Übertragung von Schlüsseln. Bei der Verschlüsselung von Daten ist es wichtig, starke Verschlüsselungsalgorithmen zu verwenden und die Schlüssel entsprechend zu schützen. Bei der Authentifizierung von Benutzern ist die sichere Speicherung von Passwörtern und die Verwendung von Multi-Faktor-Authentifizierung entscheidend. Beim Schutz von vertraulichen Informationen ist es wichtig, Zugriffsrechte zu kontrollieren und sicherzustellen, dass nur autorisierte Benutzer auf die Informationen zugreifen können. **
Top-Angebote
Produkte zum Begriff DHV-Der-Fall-von:
-
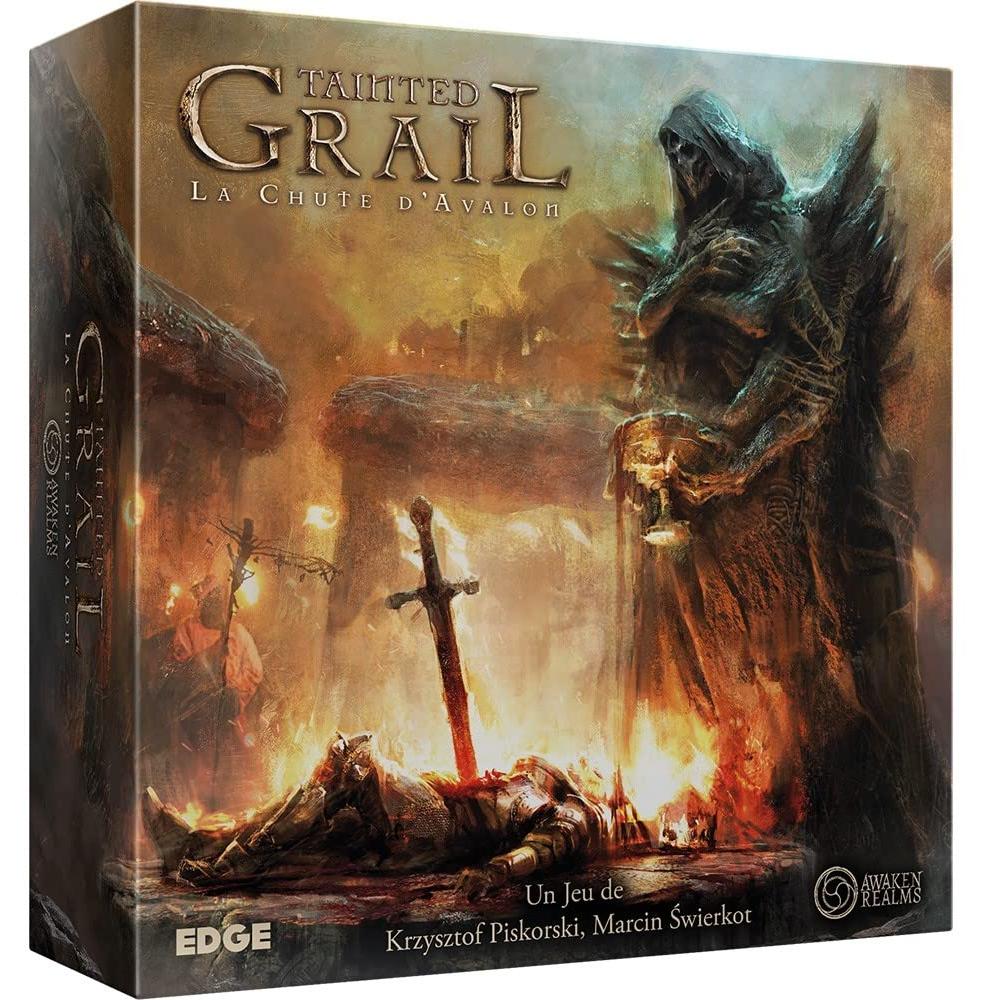
Kooperatives Fantasy-Abenteuerspiel Tainted Grail: Der Fall von AvalonDie Helden sind gefallen und Avalon schwebt in tödlicher Gefahr. Der Rote Tod, der einst seine Bewohner heimgesucht hat, ist zurückgekehrt. Die großen Helden der Tafelrunde machen sich auf den Weg, um Camelot zu retten und Hilfe zu finden - doch werden sie zurückkehren? Dieses kooperative Spiel für Spieler ab 14 Jahren entführt euch in ein narratives Abenteuer, inspiriert von der Artus-Legende und keltischen Mythen. Jeder Spieler übernimmt einen Helden, der sich Prüfungen stellen muss, an denen selbst die größten Champions gescheitert sind. Das Gebiet wird von übermächtigen Kräften bedroht, und niemand glaubt an euren Erfolg - doch ihr habt keine Wahl.Genre: FantasySpielmechanik: Kooperativ, CharakterentwicklungMaterial: KunststoffEnthaltene Komponenten: KartenRegelbuch: Gedruckt enthaltenAnzahl der Gegenstände: 1Paketgewicht: 4,29 KilogrammPaketabmessungen: Länge 12,4 cm, Breite 31 cm, Höhe 31,6 cm355,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Tainted Grail: Der Fall von Avalon - Koop-Abenteuer ab 14 J.Die Helden fallen. Avalon ist in tödlicher Gefahr. Der Rote Tod, der seine Bewohner gezeichnet hat, ist zurück. Die großen Helden der Tafelrunde erheben sich, um Camelot zu retten und Hilfe zu suchen. Doch werden sie nicht zurückkehren? Die Mission ist einfach zu bezahlen und repräsentiert die Aufgabe. Das Gebiet wird von Kräften bedroht, die es übersteigen, niemand glaubt an ihren Erfolg. Doch du hast keine Wahl.Kooperatives Spiel für Spieler ab 14 JahrenErzählerisches Abenteuer inspiriert von der Legende von König Arthur und keltischen MythenJeder Spieler übernimmt einen Helden, der Prüfungen bestehen muss, an denen selbst die größten Champions gescheitert sindDie Charaktere müssen das Unmögliche auf dem Weg verlassenEnthält Karten als SpielkomponentenGedruckte Spielregeln inklusive351,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Proxy-Server in den Bereichen Netzwerksicherheit, Datenschutz und Zugriffskontrolle eingesetzt werden?
Proxy-Server können in der Netzwerksicherheit eingesetzt werden, indem sie als Zwischenstation zwischen dem internen Netzwerk und dem Internet fungieren, um Angriffe abzuwehren und die Identität des internen Netzwerks zu verbergen. Im Bereich Datenschutz können Proxy-Server verwendet werden, um die Privatsphäre der Benutzer zu schützen, indem sie deren IP-Adresse verbergen und den Zugriff auf bestimmte Websites oder Inhalte filtern. Darüber hinaus ermöglichen Proxy-Server eine Zugriffskontrolle, indem sie den Zugriff auf bestimmte Websites oder Dienste basierend auf Richtlinien und Berechtigungen steuern und überwachen. Durch die Verwendung von Proxy-Servern können Unternehmen auch den Datenverkehr überwachen und protokollieren, um die Einhaltung von Richtlinien und Vorschriften **
-
Wie können Proxy-Server in den Bereichen Netzwerksicherheit, Datenschutz und Zugriffskontrolle eingesetzt werden?
Proxy-Server können in der Netzwerksicherheit eingesetzt werden, um den Datenverkehr zu überwachen und potenziell schädliche Inhalte zu blockieren. Sie können auch dazu verwendet werden, sensible Daten zu verschlüsseln und so die Privatsphäre der Benutzer zu schützen. Darüber hinaus ermöglichen Proxy-Server eine granulare Zugriffskontrolle, indem sie den Zugriff auf bestimmte Websites oder Dienste beschränken. Durch die Zwischenschaltung eines Proxy-Servers können Unternehmen auch die Internetnutzung ihrer Mitarbeiter überwachen und steuern. **
-
Blockt die Windows Firewall den Server?
Es ist möglich, dass die Windows Firewall den Zugriff auf den Server blockiert, wenn die entsprechenden Firewall-Regeln nicht richtig konfiguriert sind. Es ist wichtig, sicherzustellen, dass die Firewall so eingestellt ist, dass der Zugriff auf den Server erlaubt ist, indem die richtigen Ports und Protokolle freigegeben werden. Wenn die Firewall den Zugriff blockiert, können keine Verbindungen zum Server hergestellt werden. **
-
Was sind die Vorteile eines gültigen Server-Zertifikats für die Sicherheit und Authentifizierung von Websites?
Ein gültiges Server-Zertifikat verschlüsselt die Datenübertragung zwischen dem Server und dem Browser, was die Sicherheit der Website erhöht. Es stellt sicher, dass die Website authentisch ist und nicht gefälscht wurde, was das Vertrauen der Benutzer stärkt. Ein gültiges Server-Zertifikat hilft auch dabei, Man-in-the-Middle-Angriffe zu verhindern und die Integrität der übertragenen Daten zu gewährleisten. **
Ähnliche Suchbegriffe für DHV-Der-Fall-von
-
Der Fall Marlies Reinhold (Krimi-Küche)Der Fall Marlies Reinhold Die mörderische Berliner Luft der Zwanziger Jahre! Die letzte Klappe ist gefallen: "Der laue Bengel" ist im Kasten!Star-Produzent Erich Gabelsbach hat zu diesm Anlass Promnenz und Presse zu einem feierlichen Dinner in die Kulissen geladen. Alle Gäste sind bereits zu Tisch -...19,07 €*Versand: 3,90 €Sichere Weiterleitung zum Anbieter
-
Warum ist die Verwendung eines Server-Zertifikats für die Sicherheit und Verschlüsselung von Online-Datenübertragungen wichtig?
Ein Server-Zertifikat gewährleistet die Authentizität des Servers, sodass Benutzer sicher sein können, dass sie mit dem richtigen Server verbunden sind. Durch die Verschlüsselung der Datenübertragung mit dem Zertifikat werden die Daten vor unbefugtem Zugriff geschützt. Die Verwendung eines Server-Zertifikats ist daher entscheidend, um die Vertraulichkeit und Integrität der Online-Datenübertragungen zu gewährleisten. **
-
Wie kann die Sicherheit einer Remote-Verbindung zwischen einem Client und einem Server gewährleistet werden, insbesondere in Bezug auf die Authentifizierung und Verschlüsselung von Daten, unabhängig von der verwendeten Technologie oder Plattform?
Die Sicherheit einer Remote-Verbindung kann durch die Implementierung von starken Authentifizierungsmethoden wie Zwei-Faktor-Authentifizierung oder Public-Key-Infrastruktur gewährleistet werden. Zusätzlich sollte eine sichere Verschlüsselungstechnologie wie SSL/TLS oder VPN verwendet werden, um die Daten während der Übertragung zu schützen. Es ist wichtig, regelmäßige Sicherheitsupdates und Patches für die verwendete Technologie oder Plattform zu installieren, um potenzielle Sicherheitslücken zu schließen. Darüber hinaus sollte eine starke Firewall und Intrusion Detection Systeme eingerichtet werden, um unerwünschte Zugriffe auf die Verbindung zu verhindern. **
-
Ist es mit Sicherheit dann der Fall?
Es ist schwierig, absolute Sicherheit in vielen Situationen zu gewährleisten. Es hängt von den Umständen und den verfügbaren Informationen ab. Es ist wichtig, alle relevanten Faktoren zu berücksichtigen und eine fundierte Entscheidung zu treffen. **
-
Was sind die wichtigsten Aspekte der Schlüsselsicherheit, die bei der Verschlüsselung von Daten, der Authentifizierung von Benutzern und dem Schutz von vertraulichen Informationen in den Bereichen der Informationstechnologie, der Cybersicherheit und der Netzwerksicherheit zu berücksichtigen sind?
Die wichtigsten Aspekte der Schlüsselsicherheit sind die Erzeugung von sicheren Schlüsseln, die sichere Speicherung und Verwaltung von Schlüsseln, die regelmäßige Aktualisierung von Schlüsseln und die sichere Übertragung von Schlüsseln. Bei der Verschlüsselung von Daten ist es wichtig, starke Verschlüsselungsalgorithmen zu verwenden und die Schlüssel entsprechend zu schützen. Bei der Authentifizierung von Benutzern ist die sichere Speicherung von Passwörtern und die Verwendung von Multi-Faktor-Authentifizierung entscheidend. Beim Schutz von vertraulichen Informationen ist es wichtig, Zugriffsrechte zu kontrollieren und sicherzustellen, dass nur autorisierte Benutzer auf die Informationen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.